Eine Sicherheitslücke wird bekannt, der Hersteller stellt ein Update bereit – und dann? In vielen Unternehmen vergehen Wochen, bis dieses Update tatsächlich auf allen Geräten angekommen ist. Lange war das ein überschaubares Risiko. Heute stellt sich die Frage neu: Wie schnell werden Sicherheitslücken ausgenutzt, wenn Angreifer künstliche Intelligenz einsetzen? Die ehrliche Antwort lautet: schneller als früher. Und genau deshalb lohnt ein nüchterner Blick darauf, was sich wirklich geändert hat.
Was KI an Angriffen tatsächlich verändert
Künstliche Intelligenz erfindet nur selten völlig neue Angriffswege. Sie nimmt Angreifern vor allem Arbeit ab, die früher Zeit und Fachwissen gekostet hat. Drei Veränderungen sind für kleine und mittelständische Unternehmen besonders wichtig.
Offene Systeme werden automatisiert gefunden. Programme durchsuchen das Internet laufend nach erreichbaren Firewalls, Servern, Fernzugängen und Websites mit bekannten Schwächen. Ob dahinter ein Konzern oder ein Betrieb mit 20 Mitarbeitenden steht, spielt für diese Suche keine Rolle.
Bekannte Lücken werden rascher ausgenutzt. Sobald ein Hersteller eine Schwachstelle veröffentlicht und ein Update bereitstellt, lässt sich aus diesen Informationen ableiten, wie die Lücke funktioniert. Mit KI-Unterstützung gelingt das schneller und auch weniger erfahrenen Tätern.
Phishing-Mails werden überzeugender. Tippfehler und holprige Formulierungen waren lange ein verlässliches Warnsignal. Dieses Signal fällt zunehmend weg. Nachrichten wirken persönlich, fehlerfrei und passen zum Unternehmen.
In der Bitkom-Studie Wirtschaftsschutz 2026 gehen 82 Prozent der befragten Unternehmen davon aus, dass Angreifer verstärkt KI einsetzen. Sicher sind sich allerdings nur 31 Prozent – der Einsatz lässt sich im Einzelfall schwer nachweisen (Bitkom, Presseinformation vom 26.08.2026).
Das eigentliche Problem ist das Zeitfenster
Zwischen der Veröffentlichung eines Sicherheitsupdates und dem Moment, in dem es auf Ihren Systemen installiert ist, liegt ein Zeitfenster. In dieser Zeit ist die Lücke öffentlich bekannt, aber bei Ihnen noch offen. Je kürzer Angreifer brauchen, um eine bekannte Lücke auszunutzen, desto teurer wird jeder Tag, an dem ein Update liegen bleibt.
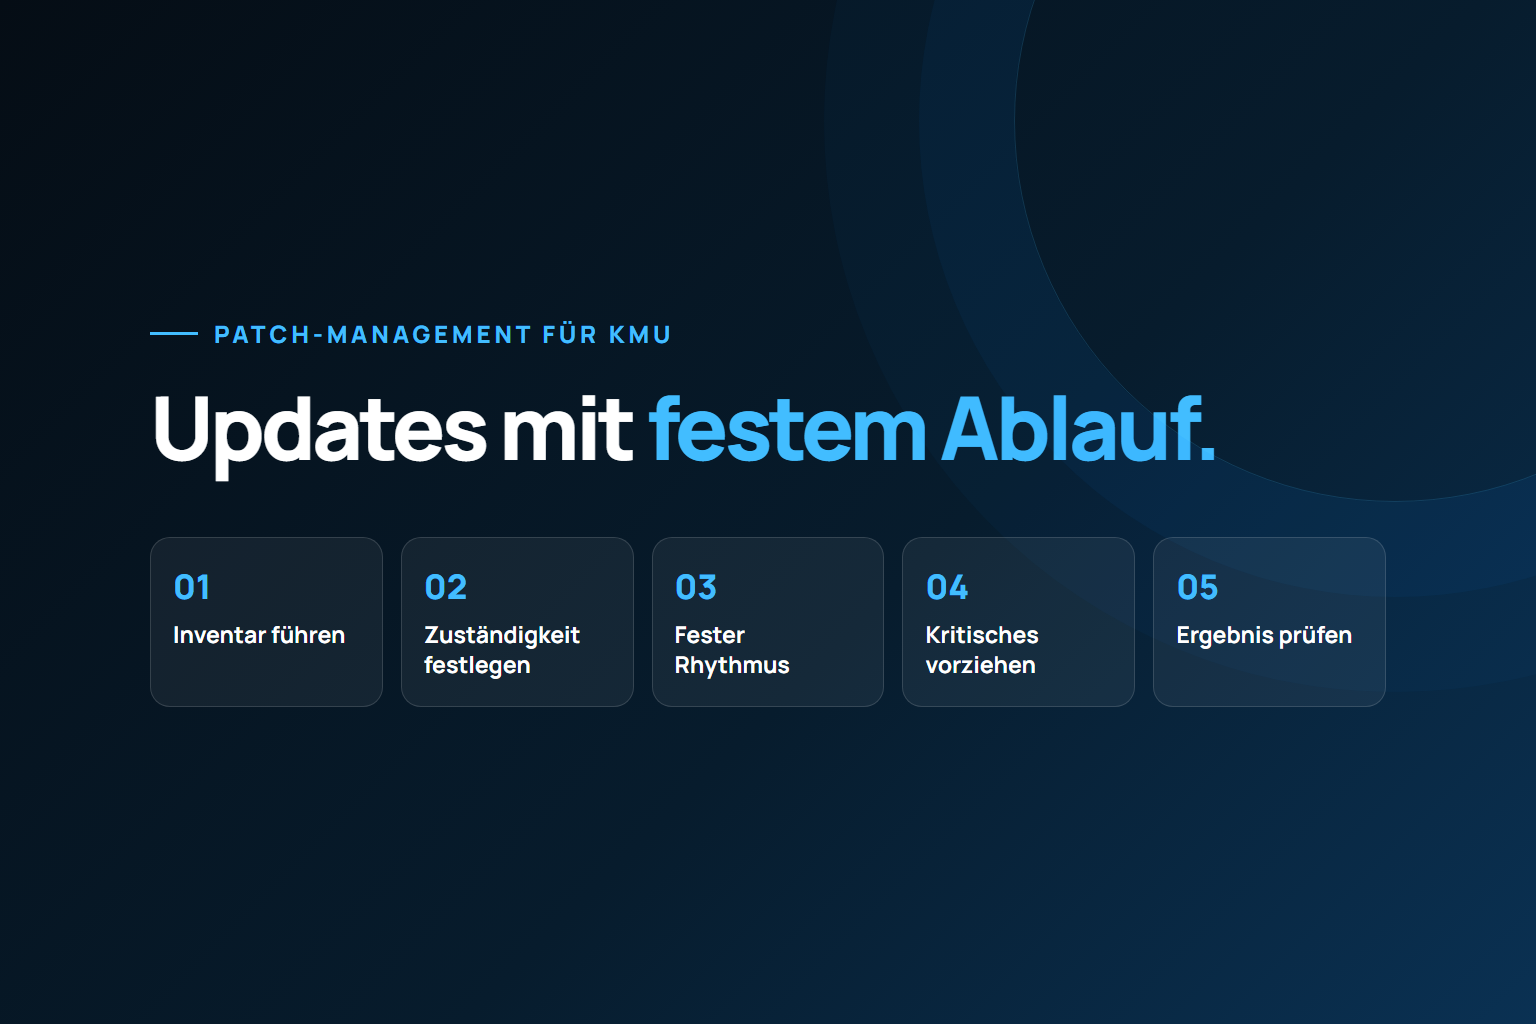
Für die Praxis bedeutet das: Ein Update-Rhythmus nach dem Motto „wenn gerade Zeit ist“ passt nicht mehr zur Lage. Entscheidend ist nicht, ob Updates irgendwann eingespielt werden, sondern ob es dafür einen festen Ablauf gibt – und jemanden, der dafür zuständig ist.
Warum es meist keine unbekannte Lücke braucht
Spektakuläre Angriffe über bisher unbekannte Schwachstellen gibt es, sie sind aber aufwendig und treffen selten den Mittelstand. Der Alltag sieht anders aus. Dieselbe Bitkom-Studie fragt, warum aus einem Angriff ein Schaden wurde. Die häufigsten Antworten liegen in der eigenen Technik und Organisation: Fehlkonfigurationen von IT-Systemen (57 Prozent), unzureichendes Identitäts- und Zugriffsmanagement (55 Prozent) und veraltete Hard- oder Software (43 Prozent).
Das ist die gute Nachricht in einer unbequemen Entwicklung: Die meisten Einfallstore sind bekannt und lassen sich schließen. Typische Beispiele aus der Praxis:
- die Firewall, deren Firmware seit Jahren nicht aktualisiert wurde,
- der Server oder das NAS mit einem Betriebssystem ohne Sicherheitsupdates,
- die Website mit veralteten Erweiterungen,
- Benutzerkonten ehemaliger Mitarbeitender, die noch aktiv sind,
- Anmeldungen an Microsoft 365 ohne zweiten Faktor.
Was Unternehmen jetzt konkret tun sollten
Überblick schaffen. Schützen lässt sich nur, was bekannt ist. Eine vollständige Liste aller Geräte, Server, Netzwerkkomponenten und Cloud-Dienste ist die Grundlage für alles Weitere.
Updates einen festen Ablauf geben. Betriebssysteme, Anwendungen und Firmware brauchen einen regelmäßigen Rhythmus. Kritische Sicherheitsupdates werden vorgezogen, statt auf das nächste Wartungsfenster zu warten.
Zugänge absichern. Mehrfaktor-Anmeldung für alle Konten, geregelte Abläufe beim Austritt von Mitarbeitenden und ein Passwortmanager statt wiederverwendeter Passwörter nehmen Angreifern die einfachsten Wege.
Backups prüfen. Eine Datensicherung ist erst dann eine, wenn die Wiederherstellung getestet wurde. Sie entscheidet darüber, wie schnell Ihr Unternehmen nach einem Vorfall wieder arbeiten kann.
Zuständigkeit klären. In vielen Unternehmen betreut ein Anbieter die Firewall, ein anderer den Server und ein dritter Microsoft 365. Sicherheitslücken entstehen häufig genau zwischen diesen Zuständigkeiten.
Hundertprozentige Sicherheit gibt es nicht – aber einen verlässlichen Stand
Niemand kann seriös versprechen, dass ein Unternehmen nie angegriffen wird. Wer seine Systeme aktuell hält, Zugänge schützt und Backups prüft, ist für automatisierte Angriffe jedoch ein deutlich schwereres Ziel. KI macht Angreifer schneller. Die wirksamsten Gegenmaßnahmen sind dieselben geblieben. Sie müssen nur zuverlässiger umgesetzt werden als früher.
PERFUSIONS übernimmt diese laufende Pflege für Unternehmen mit 10 bis 200 Mitarbeitenden als externe IT-Abteilung. Wie das im Einzelnen aussieht, lesen Sie auf unserer Seite IT-Sicherheit im KI-Zeitalter. Einen ersten Eindruck vom eigenen Stand gibt der kostenlose IT-Check.